
如果您是一个Windows高级用户或者您对数据安全有较高的要求,您可能听说过BitLocker驱动器加密,它是微软为Windows操作系统开发的一个全磁盘加密工具。作为Windows内置的全磁盘加密工作,BitLocker拥有极高的安全级别和相对于第三方磁盘加密软件更佳的兼容性,毕竟它是微软为Windows量身打造的企业级特性。作为Windows的一个企业级特性,BitLocker的加密功能只在Windows 11/10/8专业版和Windows 7旗舰版及以上操作系统中才可用,因此如果您是Windows高级版的用户您可以使用Windows内置的BitLocker加密Windows分区,在些我们不作叙述。在Windows 11/10/8/7家庭版及Windows 7专业版中,用户只能够访问BitLocker加密驱动器而无法使用BitLocker的加密功能,对于这些版本用户来说这是一个非常大的遗憾,我们不得不选择使用第三方的磁盘加密工具。对于第三方的磁盘加密工具我们可以选择开源免费软件(例如TrueCrypt、VeraCrypt)和付费软件(例如McAfee Complete Data Protection)。由于安全的原因TrueCrypt已经停止开发,VeraCrypt是基于TrueCrypt研发的,因此对VeraCrypt是否安全我们应该保持警惕,而第三方的付费磁盘加密工具很昂贵。如果您有足够的预算,可以购买第三方的付费磁盘加密工具,虽然它的兼容性可能存在一些问题。如果您想找一个便宜并且兼容性更好的磁盘加密软件,我们推荐您使用Hasleo BitLocker Anywhere。
Hasleo BitLocker Anywhere是微软BitLocker驱动器加密的第三方实现,在对微软BitLocker加密驱动器进行了成百上千次分析后,Hasleo自己实现了BitLocker的加密算法,它完全兼容微软的BitLocker加密算法。作为世界上第一个可以帮助用户使用BitLocker加密磁盘的第三方解决方案,Hasleo BitLocker Anywhere可以帮助您加密Windows分区(C:驱动器),下面我们将详细讲述。
如何使用 BitLocker 加密 Windows 分区(C:驱动器)的教程
Step 1. 下载并安装 Hasleo BitLocker Anywhere.
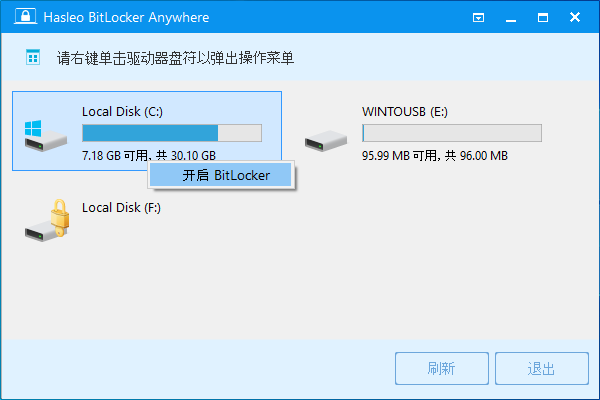
Step 2. 运行 Hasleo BitLocker Anywhere, 右键点击 Windows 分区(通常为C:),然后点击 “开启 BitLocker”.
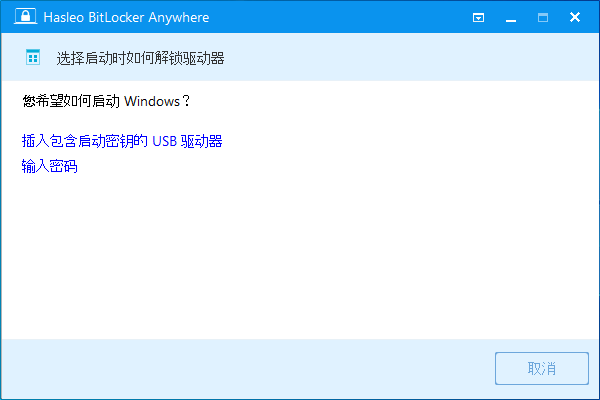
Step 3. 在此步骤中,要求您选择启动电脑时如何解锁Windows驱动器。您可以选择在每次启动时输入密码或插入包含启动密钥的USB驱动器。
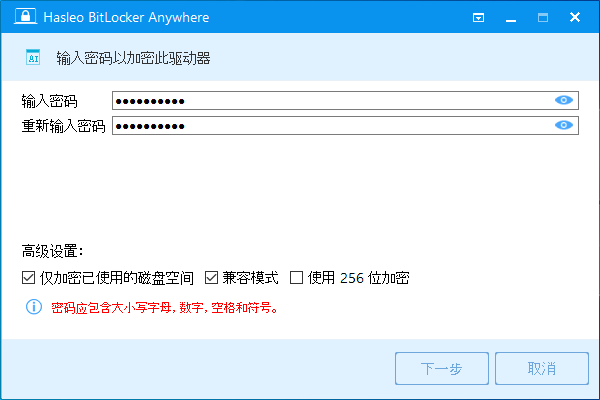
如果选择在启动时输入密码,则需要指定用于加密驱动器的密码,输入密码,然后点击“下一步”。 您应该选择一个包含大小写字母,数字,空格和特殊符号的密码。
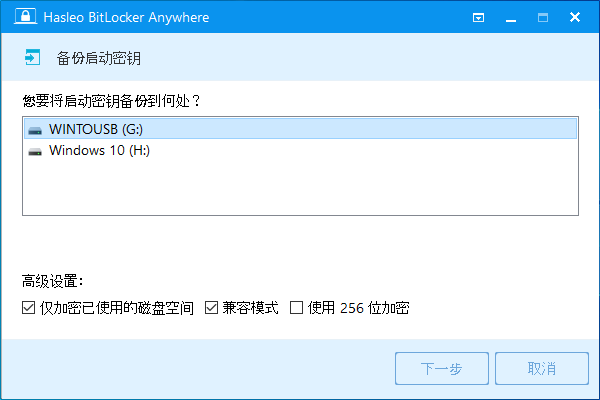
如果选择在启动时插入USB驱动器,则需要指定一个USB驱动器以保存启动密钥,选择一个USB驱动器,然后点击“下一步”。
- 仅加密已使用的磁盘空间: 允许您只加密驱动器文件系统当前已使用的磁盘空间,未使用的空间将保持未加密状态,此选项可以帮助您节省加密时间。无论是否使用此选项加密驱动器,加密后添加到该驱动器的所有文件都会被自动加密。
- 兼容模式: 如果要加密的驱动器需要在Windows 10 1511之前的Windows操作系统上使用,则应选择兼容模式。 Windows 10 1511引入了与旧版Windows不兼容的新磁盘加密模式(XTS-AES),兼容模式(AES-CBC)与旧版Windows完全兼容。
- 使用256位加密: Bitlocker支持128位和256位加密强度。 256位加密更安全,但会占用更多CPU资源,因此您应根据需要选择不同的加密强度。 如果要使用256加密强度,请勾选此复选框。
Step 4. 点击“下一步”后,您被要求备份BitLocker恢复密钥。您可以将恢复密钥保存到文件或打印出来,然后点击“下一步”以继续。请注意,任何人都可以使用该恢复密钥来访问驱动器,即使他们没有上一步中创建的启动密钥或密码,因此请不要将其透露给他人。
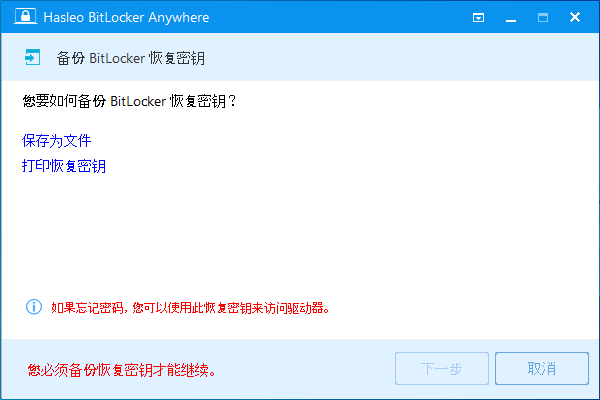
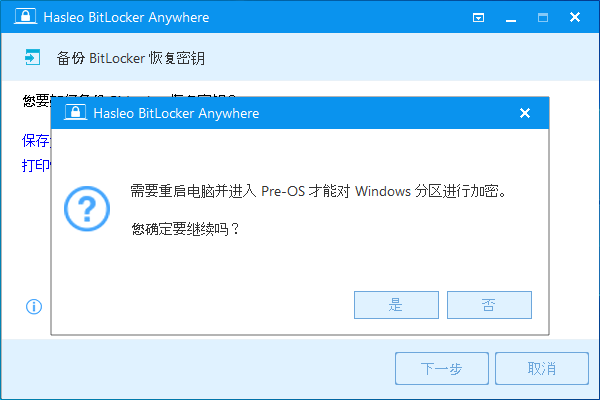
Step 5. 现在将出现一个弹出窗口,询问您是否要重新引导进入Pre-OS来加密Windows分区,点击“是”以继续。
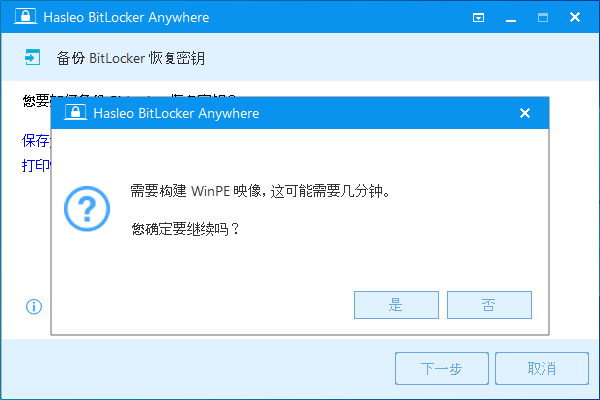
Step 6. 将会出现另一个弹出窗口,询问您是否要构建WinPE映像以继续,点击“是”。
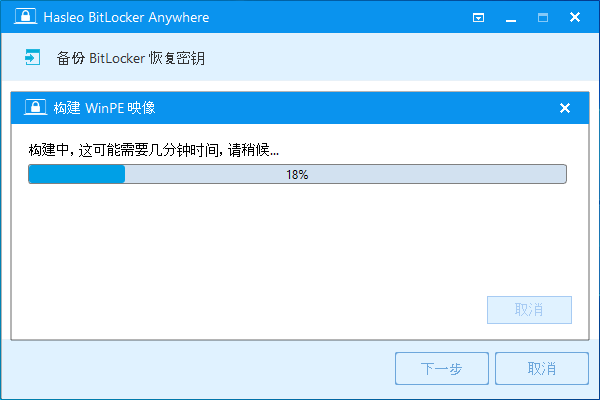
Step 7. Hasleo BitLocker Anywhere开始构建WinPE。这可能需要几分钟,因此请耐心等待。
Step 8. 成功构建WinPE映像后,Hasleo BitLocker Anywhere将提示您重新启动计算机,点击“是”按钮以允许Hasleo BitLocker Anywhere重新启动计算机。
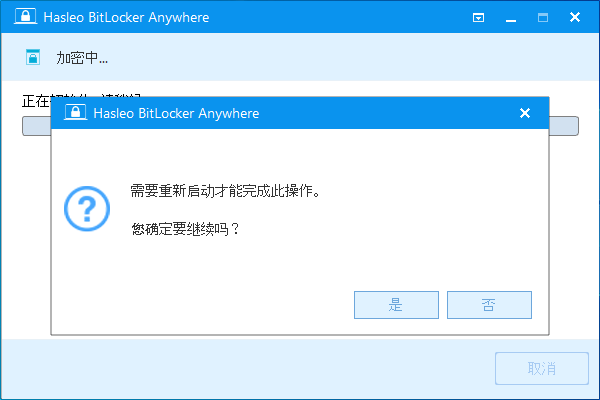
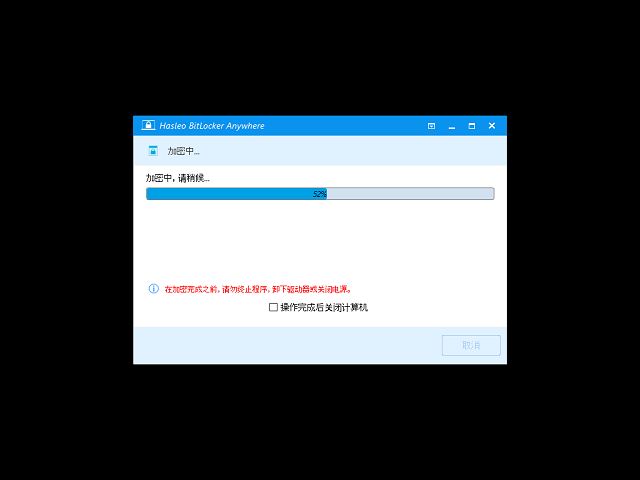
Step 9. Hasleo BitLocker Anywhere将重新启动电脑并进入Pre-OS,以使用BitLocker来加密所选驱动器的内容。根据驱动器的大小,加密过程可能需要很长时间才能完成,因此请耐心等待。如果不想等到加密操作完成,则“操作完成后关闭计算机”选项是个好主意,只需要选中它。
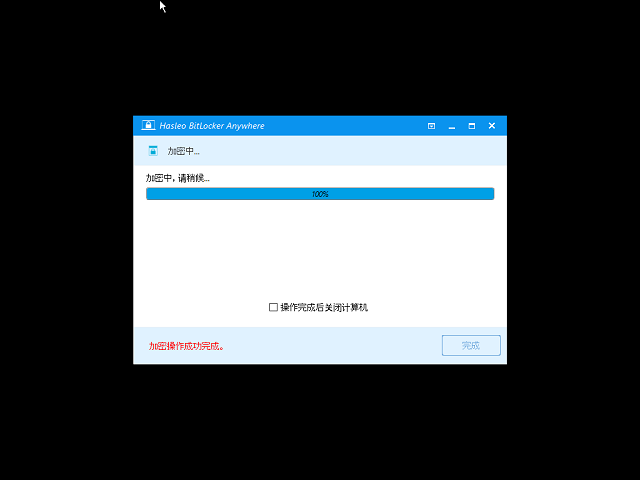
Step 10. 加密完成后,点击“完成”按钮以关闭窗口。
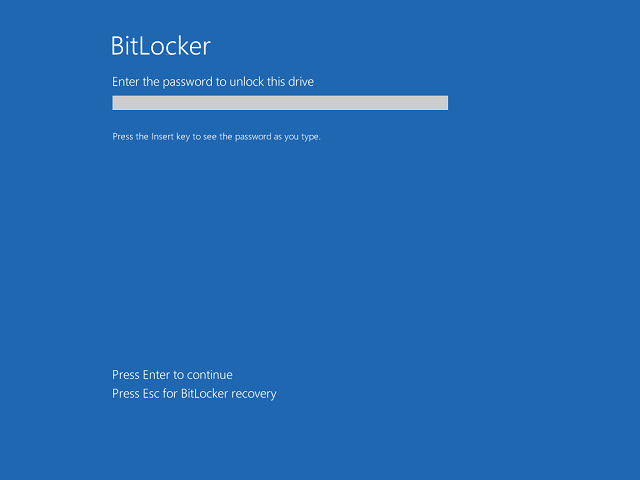
Step 11. 现在,您必须输入BitLocker密码或插入包含启动密钥的USB驱动器才能启动Windows。
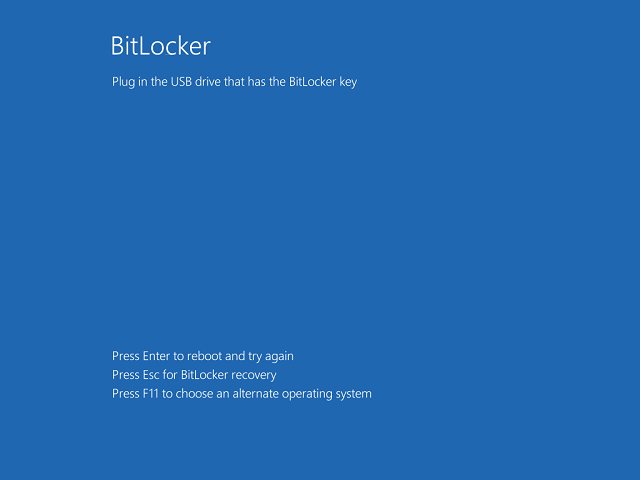
如上所述,我们可以使用Hasleo BitLocker Anywhere轻松地加密Windows 分区(C:驱动器)并且保证Windows能够正常启动,它便宜并且安全,是微软BitLocker的最佳替代方案。此外您不但可以使用它加密Windows 分区(C:驱动器),还可以使用它加密数据分区。