

Provando a crittografare una partizione Windows con BitLocker su un computer senza modulo TPM, potreste imbattervi nell'errore: "Impossibile utilizzare un Trusted Platform Module su questo dispositivo". Questo tutorial presenta due metodi per risolvere l'errore.
Perché si verifica l'errore "Impossibile utilizzare un Trusted Platform Module su questo dispositivo"?
Crittografando l'unità di sistema (C:) con la funzione di crittografia BitLocker integrata in Windows, potreste imbattervi nel seguente errore:
"Impossibile utilizzare un Trusted Platform Module su questo dispositivo. L'amministratore deve selezionare l'opzione "Consenti BitLocker senza TPM compatibile" nel criterio "È richiesta un'autenticazione aggiuntiva all'avvio" dei volumi del sistema operativo."
Questo errore si verifica perché il computer non possiede il chip TPM (Trusted Platform Module). TPM viene usato principalmente per memorizzare password, certificati e chiavi di crittografia, offrendo autenticazione basata su hardware e rilevamento di manomissioni. BitLocker si affida al chip TPM per generare e archiviare le chiavi di crittografia effettive, verificare l'identità e rilevare manomissioni, impedendo accessi non autorizzati ai dati. Se incontrate questo problema e cercate una soluzione, questa guida vi accompagna nella risoluzione della crittografia BitLocker non riuscita del disco C:.
Metodo 1: risolvere il problema "BitLocker non è riuscito a crittografare il disco C:" con l'Editor Criteri di gruppo locale integrato in Windows
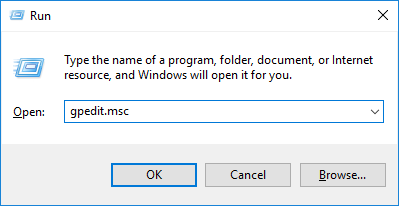
Passaggio 1. Premi «Windows + R», digita «gpedit.msc» nella finestra di dialogo Esegui, quindi premi «Invio» per aprire l'Editor Criteri di gruppo locali.
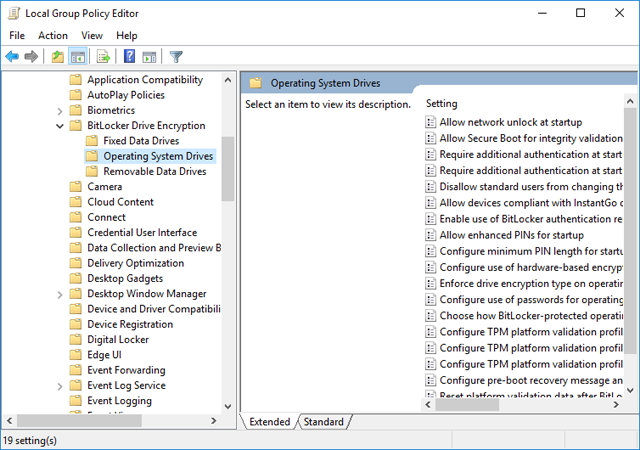
Passaggio 2. Nel riquadro sinistro passate a: "Criteri del computer locale" > "Configurazione del computer" > "Modelli di amministrazione" > "Componenti di Windows" > "Crittografia delle unità BitLocker" > "Unità del sistema operativo".
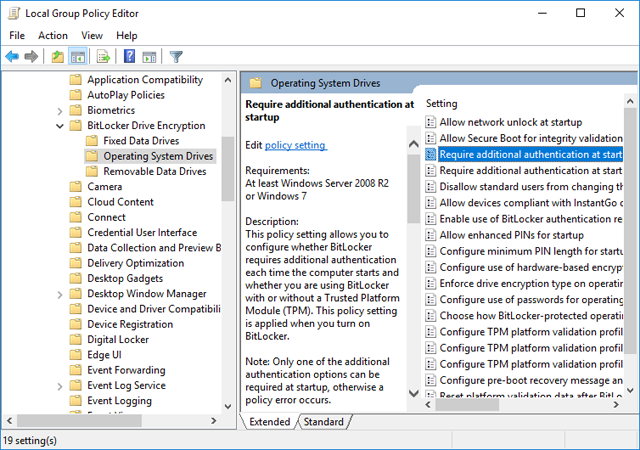
Passaggio 3. Nel riquadro destro fai doppio clic sull'opzione «Richiedi autenticazione aggiuntiva all'avvio».
Passaggio 4. Seleziona «Abilitata» nella parte superiore della finestra e assicurati che la casella «Consenti BitLocker senza un TPM compatibile (richiede una password o una chiave di avvio su un'unità flash USB)» sia selezionata.
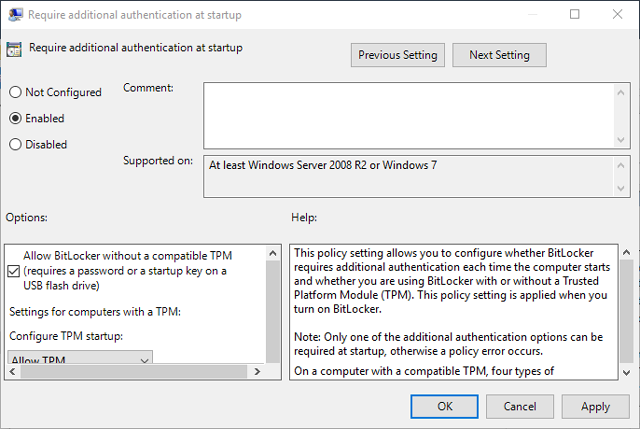
Passaggio 5. Cliccate su OK per salvare le modifiche. Le modifiche avranno effetto immediatamente, senza riavviare il computer.
Dopo aver eseguito i passaggi precedenti potrete usare la funzione BitLocker integrata in Windows per crittografare la partizione di sistema senza ricevere più il messaggio di errore "Impossibile utilizzare un Trusted Platform Module su questo dispositivo...".
Metodo 2: risolvere il problema "BitLocker non è riuscito a crittografare il disco C:" con Hasleo BitLocker Anywhere
Passaggio 1. Scarica e installa Hasleo BitLocker Anywhere.
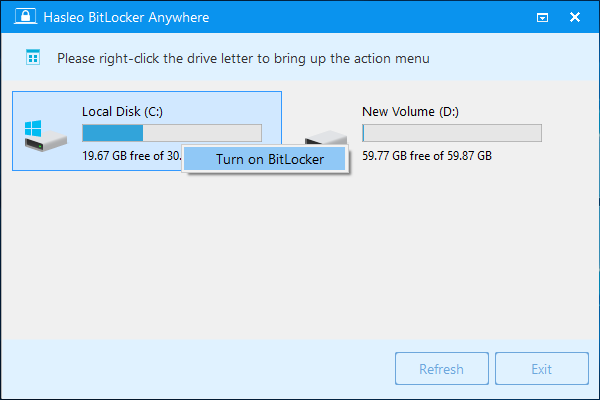
Passaggio 2. Avvia Hasleo BitLocker Anywhere, fai clic con il pulsante destro del mouse sulla lettera di unità di Windows (di solito C:), quindi fai clic su «Attiva BitLocker».
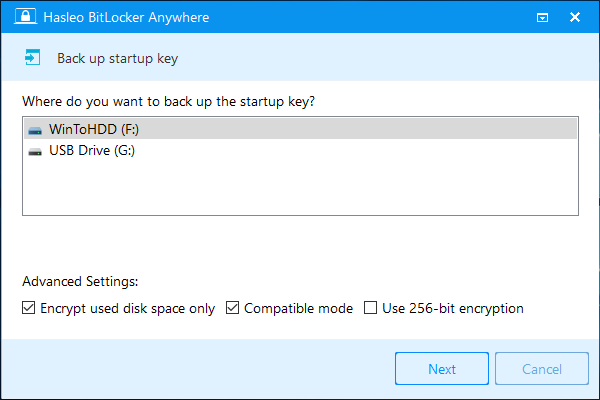
Passaggio 3. In questo passaggio ti viene chiesto di scegliere come sbloccare l'unità Windows all'avvio. Puoi scegliere di inserire una password o inserire un'unità flash USB ogni volta che avvii il PC.

Se scegliete di inserire una password all'avvio, dovrete specificare una password per crittografare l'unità, inserirla e cliccare su "Avanti". Scegliete una password che combini lettere maiuscole e minuscole, spazi, numeri e simboli speciali.

Se scegliete di inserire una chiavetta USB all'avvio, dovrete specificare un'unità USB in cui salvare la chiave di avvio, selezionarla e cliccare su "Avanti".
Passaggio 4. Dopo aver fatto clic su «Avanti», ti viene chiesto come eseguire il backup della chiave di ripristino BitLocker. Puoi salvare la chiave in un file o stamparne una copia, quindi fai clic su «Avanti» per continuare. Tieni presente che chiunque può usare la chiave di ripristino per accedere all'unità, anche senza la chiave di avvio o la password create nel passaggio precedente, quindi non divulgarla ad altri.

Passaggio 5. Ora apparirà una finestra pop-up che ti chiede se vuoi riavviare in pre-OS per crittografare la partizione di Windows. Fai clic su «Sì» per continuare.

Passaggio 6. Apparirà un'altra finestra pop-up che ti chiede se vuoi creare un'immagine WinPE per continuare. Fai clic su «Sì».

Passaggio 7. Hasleo BitLocker Anywhere inizia a creare WinPE. L'operazione può richiedere diversi minuti, abbiate pazienza.

Passaggio 8. Dopo la creazione riuscita dell'immagine WinPE, Hasleo BitLocker Anywhere vi chiederà di riavviare il computer. Cliccate sul pulsante "Sì" per riavviare il sistema.

Passaggio 9. Hasleo BitLocker Anywhere si riavvierà ed entrerà in Pre-OS per crittografare il contenuto dell'unità selezionata tramite Crittografia unità BitLocker. Il processo di crittografia potrebbe richiedere molto tempo a seconda delle dimensioni dell'unità, quindi attendi con pazienza. Se non vuoi attendere la fine della crittografia, «Arresta il computer al termine dell'operazione» è una buona idea. Basta selezionarla.

Passaggio 10. Al termine della crittografia, fai clic sul pulsante «Fine» per chiudere la finestra.

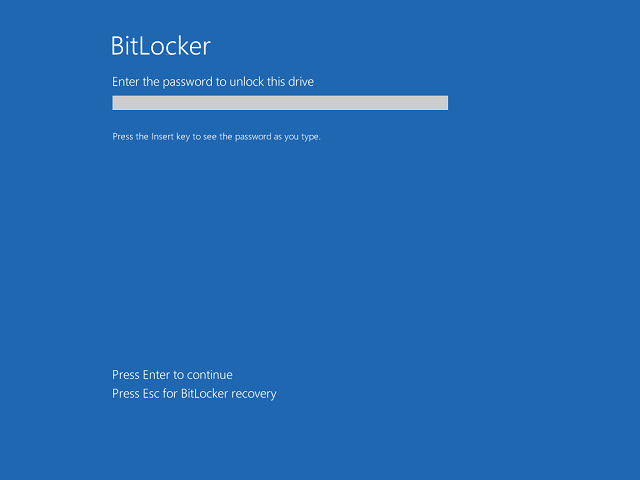
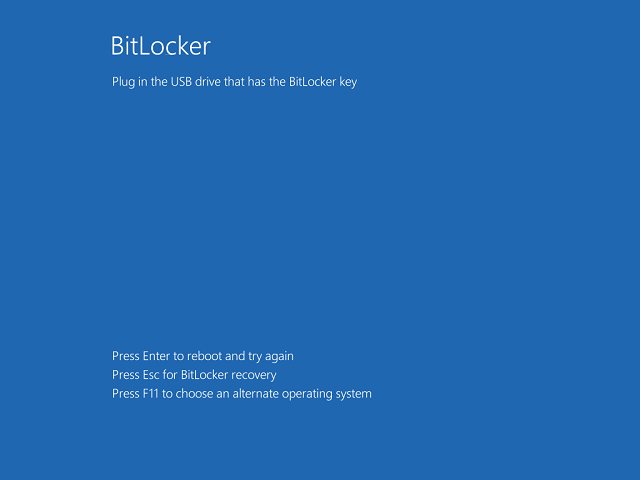
Passaggio 11. Ora dovete inserire la password di BitLocker o collegare l'unità USB contenente la chiave di avvio prima di poter avviare Windows.
Conclusione
Abbiamo presentato due metodi per risolvere il problema "BitLocker non è riuscito a crittografare il disco C:". Entrambi permettono di crittografare l'unità correttamente. Tuttavia il primo metodo non è disponibile nelle edizioni Windows Home, che non includono la funzione di crittografia BitLocker integrata.
Domande frequenti (FAQ)
A: Questo errore si verifica perché il computer non possiede il chip TPM (Trusted Platform Module). BitLocker si affida al chip TPM per generare e archiviare le chiavi di crittografia. Senza TPM, Windows richiede una configurazione di autenticazione aggiuntiva per consentire a BitLocker di funzionare senza TPM.
A: Sì, potete attivare "Consenti BitLocker senza TPM compatibile" nei criteri di gruppo oppure usare Hasleo BitLocker Anywhere, che consente di criticare unità senza TPM tramite protettori con password o chiave di avvio.
A: Le edizioni Windows Home non includono affatto la funzione di crittografia BitLocker. È necessario Hasleo BitLocker Anywhere per crittografare unità in Windows Home, e funziona anche senza TPM.
A: Un protettore con password richiede di inserire una password a ogni avvio del computer. Un protettore con chiave di avvio usa una chiavetta USB contenente il file della chiave e sblocca automaticamente l'unità all'avvio.
A: Sì, la crittografia della partizione di sistema Windows (C:) richiede il riavvio in modalità pre-OS, perché i file di sistema non possono essere crittografati mentre Windows è in esecuzione.
A: No, la crittografia dell'unità non cancella i dati. Il processo converte i dati sul posto senza eliminare file.
A: Sì, potete accedere all'unità crittografata su qualsiasi computer con Windows 7 o successivo inserendo la password o usando la chiave di avvio. Per l'accesso multipiattaforma usate Hasleo BitLocker Anywhere per Mac o Linux.