

TPM モジュールのないパソコンで BitLocker を使って Windows パーティションを暗号化すると、「このデバイスは信頼できるプラットフォーム モジュールを使用できません」というエラーが発生することがあります。このチュートリアルでは、このエラーを解決する 2 つの方法を紹介します。
「このデバイスは信頼できるプラットフォーム モジュールを使用できません」エラーはなぜ発生しますか?
Windows 組み込みの BitLocker 暗号化機能でシステムドライブ (C:) を暗号化すると、次のエラーが表示されることがあります。
「このデバイスは信頼できるプラットフォーム モジュールを使用できません。管理者は、OS ボリュームのポリシー「起動時に追加の認証を必要とする」で「互換性のある TPM なしで BitLocker を許可する」オプションを選択する必要があります。」
このエラーは、パソコンに TPM(信頼できるプラットフォーム モジュール)チップがないために発生します。TPM は主にパスワード、証明書、暗号化鍵の保存に使用され、ハードウェアベースの認証と改ざん検出を提供します。BitLocker は TPM チップに実際の暗号化鍵の生成と保存、および身元確認と改ざん検出を依存し、不正なデータアクセスを防ぎます。この問題に遭遇して解決策をお探しの方は、本ガイドに従って C: ドライブの BitLocker 暗号化の失敗を解決してください。
方法 1:Windows 組み込みのローカルグループ ポリシー エディターで「BitLocker による C: ドライブの暗号化に失敗しました」問題を修正する
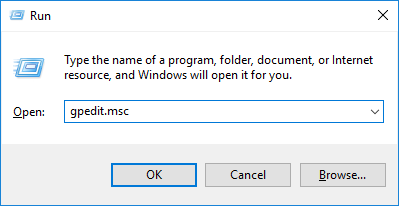
ステップ 1.「Windows + R」を押して実行ダイアログに「gpedit.msc」と入力し、「Enter」を押してローカルグループ ポリシー エディターを開きます。
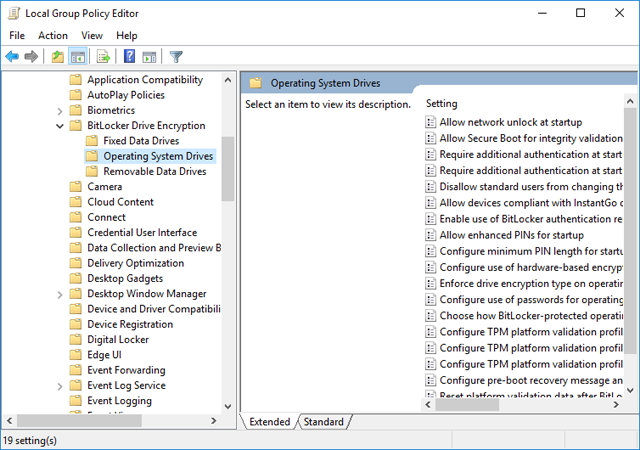
ステップ 2. 左側のペインで「ローカル コンピューターのポリシー」>「コンピューターの構成」>「管理用テンプレート」>「Windows の機能」>「BitLocker ドライブ暗号化」>「オペレーティング システム ドライブ」へ移動します。
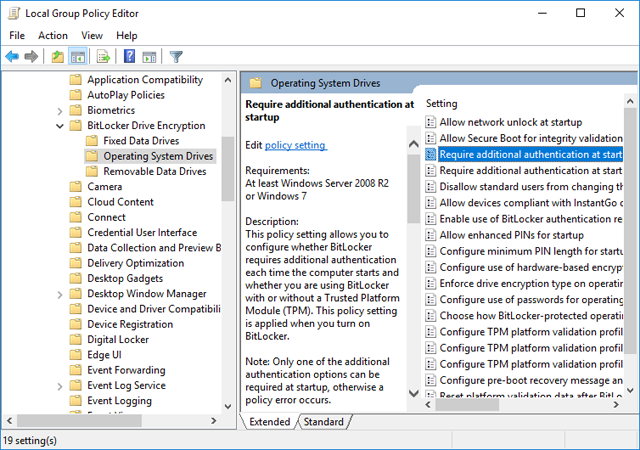
ステップ 3. 右側のペインで「起動時に追加の認証を必要とする」をダブルクリックします。
ステップ 4. ウィンドウ上部で「有効」を選択し、「互換性のある TPM なしで BitLocker を許可する(パスワードまたは USB フラッシュ ドライブ上の起動キーが必要)」チェックボックスがオンになっていることを確認します。
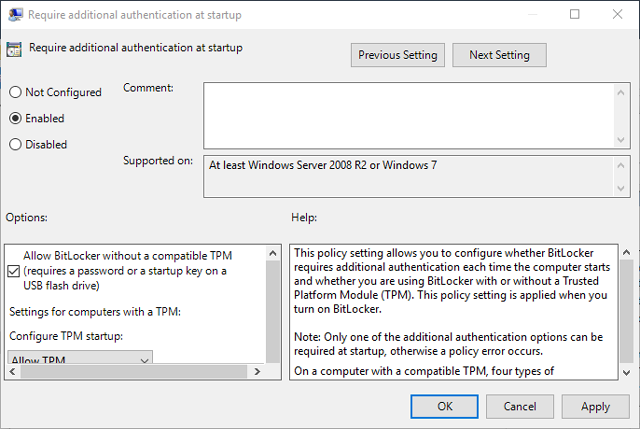
ステップ 5.「OK」をクリックして変更を保存します。変更は即座に有効になり、パソコンの再起動は不要です。
上記の手順を実行すると、Windows 組み込みの BitLocker 機能でシステム パーティションを暗号化でき、「このデバイスは信頼できるプラットフォーム モジュールを使用できません...」というエラー メッセージは表示されなくなります。
方法 2:Hasleo BitLocker Anywhere で「BitLocker による C: ドライブの暗号化に失敗しました」問題を修正する
ステップ 1. Hasleo BitLocker Anywhere をダウンロードしてインストールします。
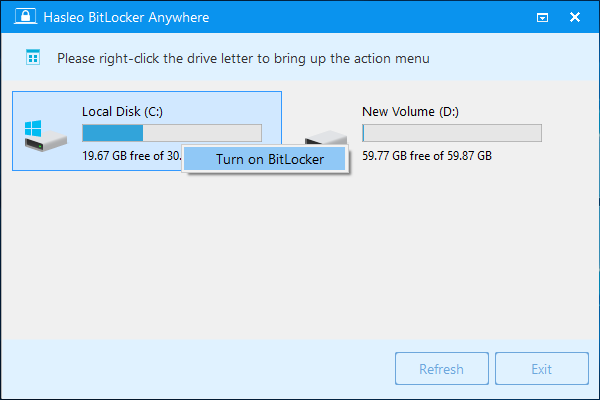
ステップ 2. Hasleo BitLocker Anywhere を起動し、Windows のドライブレター(通常は C:)を右クリックして「BitLocker をオンにする」をクリックします。
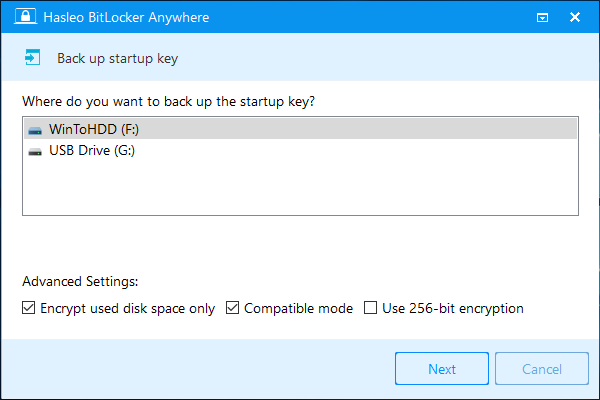
ステップ 3. このステップでは、起動時に Windows ドライブのロックを解除する方法を選択します。起動時にパスワードを入力するか、USB フラッシュ ドライブを挿入するかを選択できます。

起動時にパスワードを入力するを選択した場合は、ドライブの暗号化に使用するパスワードを指定し、パスワードを入力して「次へ」をクリックします。大文字と小文字、数字、スペース、特殊記号を組み合わせたパスワードを選択してください。

起動時に USB フラッシュ ドライブを挿入するを選択した場合は、起動キーを保存する USB ドライブを指定し、USB ドライブを選択して「次へ」をクリックします。
ステップ 4.「次へ」をクリックすると、BitLocker リカバリキーのバックアップ方法を尋ねられます。リカバリキーをファイルに保存するか印刷して保管し、「次へ」で続行できます。前のステップで作成した起動キーやパスワードがなくても、誰でもリカバリキーでドライブにアクセスできることに注意し、他人には共有しないでください。

ステップ 5. Windows パーティションを暗号化するために Pre-OS に再起動するかどうかを尋ねるウィンドウが表示されます。「はい」をクリックして続行します。

ステップ 6. 続行するために WinPE イメージを作成するかどうかを尋ねる別のウィンドウが表示されます。「はい」をクリックします。

ステップ 7. Hasleo BitLocker Anywhere が WinPE の作成を開始します。数分かかる場合があるため、しばらくお待ちください。

ステップ 8. WinPE イメージの作成が成功すると、Hasleo BitLocker Anywhere がパソコンの再起動を促します。「はい」ボタンをクリックしてシステムを再起動します。

ステップ 9. Hasleo BitLocker Anywhere は再起動して Pre-OS に入り、選択したドライブの内容を BitLocker ドライブ暗号化で暗号化します。暗号化にはドライブのサイズによって長い時間がかかる場合があるため、お待ちください。暗号化の完了を待たない場合は、「操作が完了したらコンピューターをシャットダウンする」オプションにチェックするだけです。

ステップ 10. 暗号化が完了したら、「完了」ボタンをクリックしてウィンドウを閉じます。

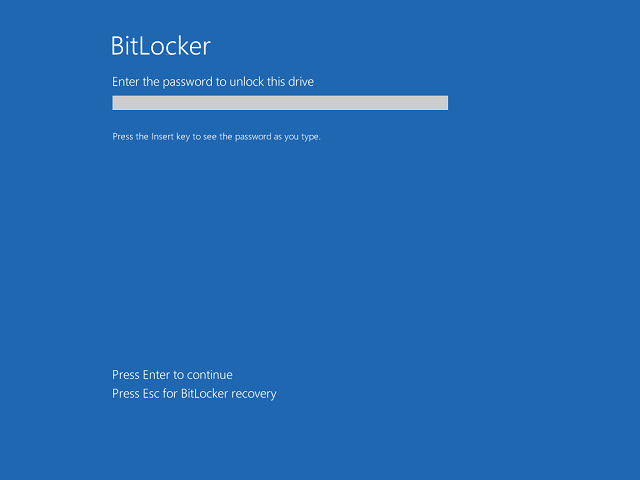
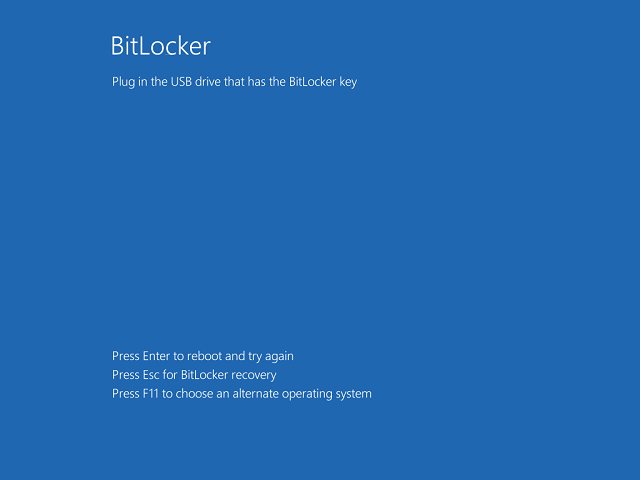
ステップ 11. Windows を起動するには、BitLocker のパスワードを入力するか、起動キーを含む USB ドライブを接続する必要があります。
まとめ
以上、BitLocker が C: ドライブの暗号化に失敗した問題を修正する 2 つの方法を紹介しました。どちらの方法でもドライブの暗号化を成功させられます。ただし、最初の方法は Windows Home エディションでは使用できません。Windows Home には BitLocker の暗号化機能が組み込まれていないためです。
よくある質問
A: A: このエラーは、パソコンに TPM(信頼できるプラットフォーム モジュール)チップがないために発生します。BitLocker は TPM チップに暗号化鍵の生成と保存を依存しています。TPM がない場合、BitLocker を TPM なしで動作させるには、Windows で追加の認証設定が必要です。
A: A: はい、グループ ポリシーで「互換性のある TPM なしで BitLocker を許可する」を有効にするか、パスワードまたは起動キー保護を使って TPM なしでもドライブを暗号化できる Hasleo BitLocker Anywhere を使用できます。
A: A: Windows Home エディションには BitLocker の暗号化機能は一切含まれていません。Windows Home でドライブを暗号化するには Hasleo BitLocker Anywhere が必要で、TPM なしでも動作します。
A: A: パスワード保護は、起動のたびにパスワードの入力を求めます。起動キー保護は、鍵ファイルを含む USB フラッシュ ドライブを使用して、起動時にドライブのロックを自動的に解除します。
A: A: はい、Windows のシステム パーティション(C:)の暗号化は、Windows 実行中はシステム ファイルを暗号化できないため、Pre-OS モードへの再起動が必要です。
A: A: いいえ、ドライブの暗号化でデータが消去されることはありません。暗号化はファイルを削除せず、データをその場で変換します。
A: A: はい、Windows 7 以降を搭載した任意のパソコンで、パスワードを入力するか起動キーを使用して暗号化ドライブにアクセスできます。クロスプラットフォームでのアクセスには、Hasleo BitLocker Anywhere for Mac または Linux をご利用ください。