

Windows To Go 为需要在任何电脑上使用熟悉 Windows 环境的专业人士带来了前所未有的灵活性。然而,让 Windows To Go 如此有价值的便携性也带来了重大的安全风险——你的整个工作环境,包括敏感文档、密码和业务数据,都随一块容易丢失或被盗的小型 U 盘随身携带。这正是 BitLocker 加密不可或缺的原因。本综合指南将带你了解在 Windows To Go 中启用和管理 BitLocker 所需的一切知识,确保即使物理驱动器落入他人之手,你的便携版 Windows 仍然安全。
无论你是携带机密演示文稿的企业高管、处理患者记录的医疗从业者,还是访问敏感系统的 IT 管理员,使用 BitLocker 加密保护你的 Windows To Go 驱动器都能带来安心,并符合数据保护法规。加密是透明进行的,这意味着你可以照常工作,同时知道数据仍受到保护,免遭未经授权的访问。
了解 Windows To Go 的 BitLocker 加密
BitLocker 是 Microsoft 的全卷加密技术,通过加密整个驱动器来保护数据免遭未经授权的访问。BitLocker 最初随 Windows Vista 推出,多年来已显著演进,如今可为消费者和企业环境提供强大的保护。应用于 Windows To Go 时,BitLocker 会加密安装 Windows 的整个系统卷,确保在没有正确身份验证的情况下,你的所有文件、应用程序、设置和系统文件都无法访问。
BitLocker 背后的加密方法使用 AES(高级加密标准),密钥长度为 128 位或 256 位,具体取决于你的配置和 Windows 版本。加密在扇区级别应用,这意味着写入驱动器的每一条数据在存储前都会自动加密,读取时再解密。加密密钥本身由密码、PIN 或硬件安全模块保护,从而针对不同的攻击途径形成多层防御。具体到 Windows To Go,这意味着即使有人物理取下 U 盘并尝试从另一台电脑访问,没有正确的凭据也只能看到加密数据。
Windows To Go 带来了独特的安全考量,使 BitLocker 尤为重要。与始终留在一台电脑中的内置驱动器不同,你的 Windows To Go 驱动器会连接到各种系统——有些安全,有些可能已被入侵。你可能在客户办公室、咖啡馆、酒店商务中心或任何无法保证物理安全的环境中使用它。未加密的 Windows To Go 驱动器一旦丢失或被盗,可能泄露的不仅是你的个人数据,还可能是敏感的企业信息、客户数据、登录凭据和知识产权。此类泄露的后果包括财务损失、监管处罚、声誉损害和法律责任——而通过正确的 BitLocker 加密,这一切都可以避免。
Hasleo WinToUSB 将 BitLocker 支持直接集成到 Windows To Go 创建流程中,使在初始设置过程中启用加密变得非常简单。这种无缝集成意味着你无需成为安全专家就能保护便携版 Windows 环境。软件会自动处理复杂的加密配置,让你专注于工作,而不必操心技术细节。此外,如果你在同样启用了 BitLocker 的电脑上使用 Windows To Go,双重保护将形成纵深防御,在多个层面保护你的数据。
BitLocker 的前提条件和要求
在 Windows To Go 驱动器上启用 BitLocker 之前,必须了解相关要求并确保环境配置正确。满足这些前提条件可以避免常见问题,确保加密过程顺利,并确保之后能正常使用受保护的便携版 Windows。
Windows 版本要求会显著影响 BitLocker 的可用性。BitLocker 包含在 Windows 10 和 11 专业版、企业版和教育版中。Windows 10 和 11 家庭版不包含 BitLocker 功能,但这些版本的用户仍可以使用 Hasleo BitLocker Anywhere 等第三方工具为 Windows 家庭版创建加密的 Windows To Go。创建 Windows To Go 时,如果你计划使用内置 BitLocker,请确保源 Windows 安装介质来自专业版、企业版或教育版。Windows To Go 驱动器本身会继承这些版本的能力,这意味着你无法在创建后仅通过更改版本来升级 BitLocker 功能——你需要重新创建 Windows To Go 驱动器。
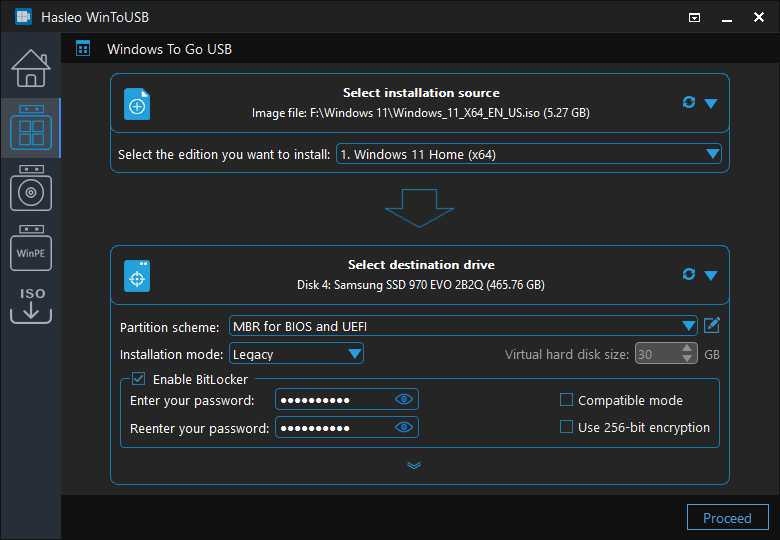
TPM(受信任的平台模块)考量在 Windows To Go 中与标准 BitLocker 部署不同。传统的 BitLocker 实现通常需要电脑上的 TPM 芯片来进行基于硬件的密钥存储和度量。然而,Windows To Go 的运作方式不同,因为它必须在硬件配置未知的各种电脑上启动。对于 Windows To Go,BitLocker 可以在没有 TPM 的“兼容模式”下运行,改用基于密码的身份验证。这种灵活性至关重要,因为你无法保证将要启动的每台电脑都有兼容的 TPM。在创建 Windows To Go 时启用 BitLocker,WinToUSB 会自动配置这种兼容模式,确保你的驱动器可在任何电脑上使用。
BitLocker 对 U 盘的要求包括几个重要方面。驱动器必须有足够的容量——对于带 BitLocker 的 Windows 10/11,建议至少 32GB,64GB 或更多则能提供更舒适的工作环境。驱动器必须通过 USB 2.0 或更快接口连接(为获得性能建议使用 USB 3.0/3.1/USB-C)。此外,一些较旧或质量较低的 U 盘可能与 BitLocker 存在兼容性问题,尤其是在加密过程中。使用信誉良好的品牌和型号可确保可靠运行。加密过程本身需要驱动器上的临时可用空间(通常建议保留 20-30% 的可用空间),因此避免加密几乎已满的驱动器。
BitLocker 操作必须具有管理员访问权限。你必须以管理员身份登录或拥有管理员权限才能启用 BitLocker 加密。加密过程会修改关键系统结构和启动配置数据,需要提升的权限。如果你在企业环境中创建 Windows To Go,请确保你的用户账户具有必要的权限。组策略也可能影响 BitLocker 配置,特别是在企业环境中,IT 管理员可能已预先配置了加密方法、恢复密钥存储和身份验证方式的设置或要求。
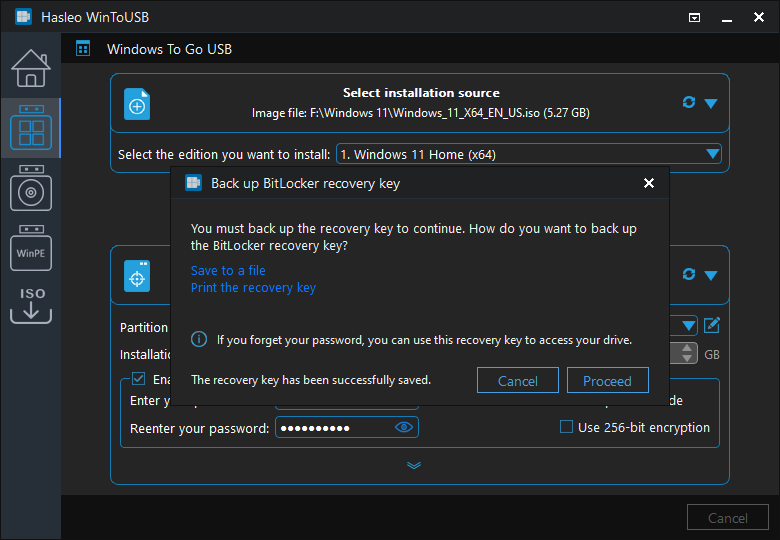
备份和恢复准备应在启用 BitLocker 之前完成,尤其是在现有 Windows To Go 驱动器上。虽然 BitLocker 加密过程旨在非破坏性进行,但备份重要数据可提供额外一层保障。此外,在继续之前,你必须保存 BitLocker 恢复密钥——如果你忘记密码或遇到某些硬件变化,此密钥是访问加密驱动器的唯一途径。Microsoft 提供多种恢复密钥存储选项,包括你的 Microsoft 账户、Azure Active Directory(适用于企业用户)、打印密钥或保存到文件。请选择最适合你工作流程的方式,确保在需要时能够获取密钥。
在创建 Windows To Go 期间启用 BitLocker
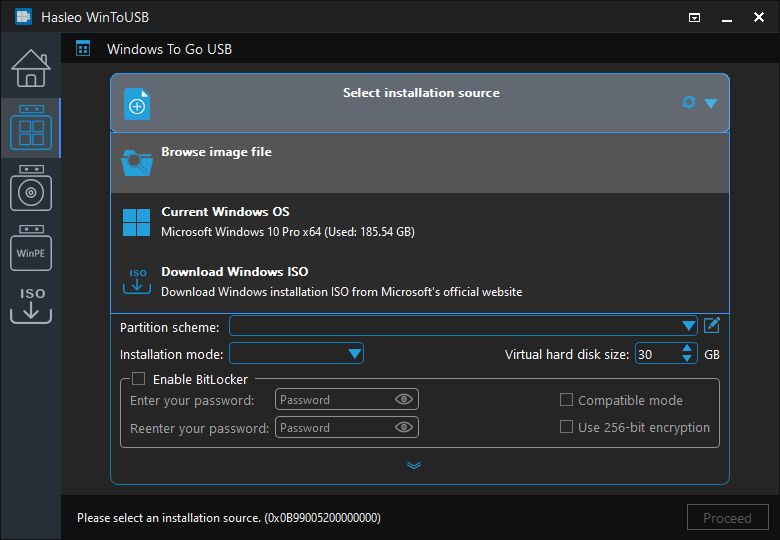
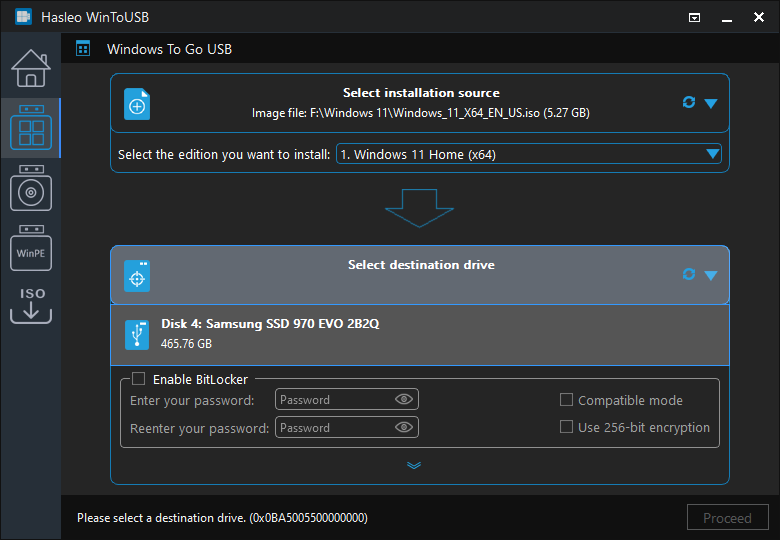
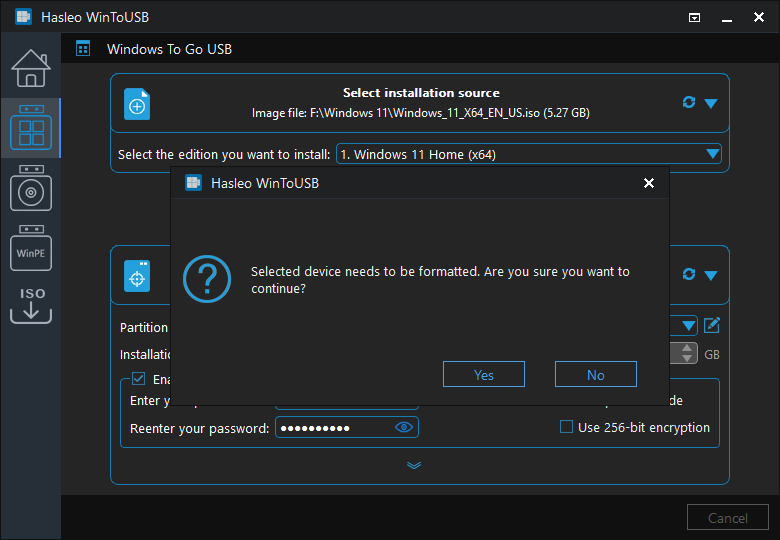
Hasleo WinToUSB 提供了创建 BitLocker 加密 Windows To Go 驱动器的最简单方法,将加密设置直接集成到创建向导中。这种方式可确保配置正确,并消除创建后的设置复杂性。以下是创建加密便携版 Windows 的完整指南。

在现有 Windows To Go 驱动器上启用 BitLocker
如果你已经创建了未使用 BitLocker 加密的 Windows To Go 驱动器,仍然可以在现有安装上启用加密。此过程会加密驱动器上的所有数据,并为便携版 Windows 环境添加 BitLocker 保护。具体步骤在 Windows 10/11 企业版/教育版(内置 BitLocker)和 Windows 家庭版之间略有不同。
对于 Windows 10/11 专业版、企业版或教育版,请通过控制面板启用 BitLocker。启动进入你的 Windows To Go 驱动器,导航到控制面板 > 系统和安全 > BitLocker 驱动器加密。你会看到系统驱动器(通常是 C:)的 BitLocker 状态。点击“Turn on BitLocker”开始加密设置过程。系统会先检查 TPM 兼容性——由于 Windows To Go 使用无 TPM 的兼容模式,此检查会报告电脑没有兼容的 TPM。选择“Require password at each startup”以继续使用兼容模式。
设置向导会提示你保存恢复密钥。选择你偏好的方式:保存到 Microsoft 账户(推荐个人用户)、保存到 Azure Active Directory(适用于拥有组织账户的企业用户)、保存到文件(可以指定另一驱动器上的位置)或打印密钥。我们强烈推荐 Microsoft 账户选项,因为它允许你从任何可上网的电脑取回恢复密钥——在你需要解锁驱动器却没有打印的密钥或文件时,这能救命。
保存恢复密钥后,系统会要求你选择加密设置。“仅加密已用磁盘空间”速度更快,适合新驱动器;而“加密整个驱动器”更彻底,推荐用于已在使用中的驱动器。你还可以选择在后台运行加密,让你在加密完成前继续使用 Windows。不过,为了最大程度的安全,建议等加密完成后再用驱动器处理敏感工作。点击“Start encrypting”开始——加密期间驱动器仍可使用,但性能可能略有下降。
对于 Windows 10/11 家庭版,内置 BitLocker 功能不可用。不过,你仍可以使用 Hasleo BitLocker Anywhere 加密 Windows To Go 驱动器,它为 Windows 家庭版提供 BitLocker 加密能力。过程类似——在你的 Windows To Go 驱动器上安装 BitLocker Anywhere,启动应用程序,然后按照向导启用带密码保护和恢复密钥备份的加密。这一第三方解决方案使用与 Microsoft BitLocker 相同的加密算法,确保兼容性和安全性。
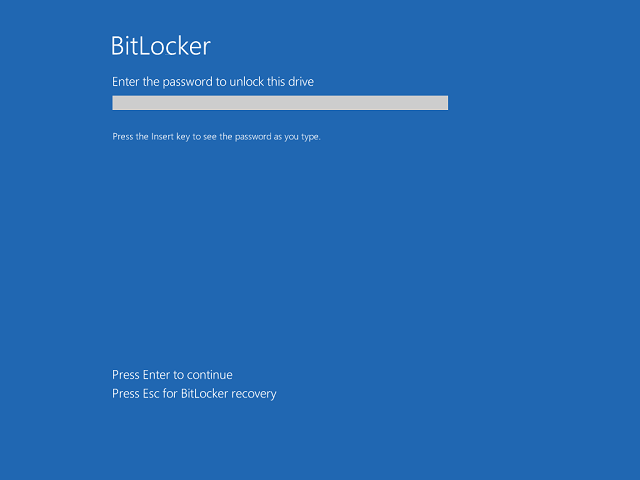
在现有 Windows To Go 驱动器上启用 BitLocker 后,请重启进行测试。你应该会看到 BitLocker 预启动界面,在 Windows 加载前要求输入密码。确认你可以正常访问所有文件和应用程序。如果遇到任何问题,请使用恢复密钥解锁驱动器,并确认 BitLocker 驱动器加密控制面板中的 BitLocker 状态显示为“On”。
管理 BitLocker 恢复密钥
你的 BitLocker 恢复密钥是安全网,可在正常身份验证失败时访问加密驱动器。了解如何正确管理、存储和取回此密钥,对于同时维护安全性和可访问性至关重要。丢失恢复密钥可能意味着永久性数据丢失,因此妥善管理密钥与加密本身同样重要。
了解恢复密钥的适用场景有助于你理解为何可靠的密钥管理很重要。BitLocker 会在以下几种情况下要求提供恢复密钥:当你在与原配置电脑差异很大的电脑上启动 Windows To Go 驱动器时(硬件变化会触发额外身份验证)、当启动配置数据损坏或不一致时、当你忘记 BitLocker 密码时、当 TPM 报告度量值无效时(某些 BIOS/UEFI 更新可能导致),或当你需要从另一台电脑恢复驱动器中的数据时。这些场景并非假设——许多用户在使用 BitLocker 加密驱动器期间至少会遇到其中一种情况。
Microsoft 账户存储是大多数用户最方便、最推荐的方式。将恢复密钥保存到 Microsoft 账户后,你可以通过访问 https://account.microsoft.com/devices/recoverykey 从任何可上网的电脑获取。此方式适用于你的所有设备,并提供集中、始终可用的恢复密钥备份。要在初始设置时将密钥保存到 Microsoft 账户,请在提示时选择“Save to your Microsoft account”。对于现有的加密驱动器,你可以通过 BitLocker 驱动器加密控制面板选择“Back up your recovery key”并选择 Microsoft 账户选项,将恢复密钥添加到账户中。
面向企业的 Azure Active Directory为组织环境提供企业级密钥管理。当 Azure AD 连接组织中的用户启用 BitLocker 时,其恢复密钥会自动存储在其 Azure AD 账户中。IT 管理员可以通过 Azure 门户查看和管理恢复密钥,在员工需要帮助时进行授权恢复。此方式满足许多合规要求,并确保即使个别用户丢失了个人保存的恢复密钥副本,也能进行恢复。如果你的组织使用 Microsoft 365 或 Azure AD,此方式可与现有身份基础架构无缝集成。
打印恢复密钥提供了不受在线故障或账户问题影响的离线物理备份。打印恢复密钥会生成一份文档,你可以将其存放在保险箱、上锁的文件柜等安全位置,或交给信任的同事。其优点是不依赖技术——打印件无需联网或软件即可读取。但纸质文档也有自身风险:可能丢失、损坏、在火灾中烧毁或被盗。如果你选择打印恢复密钥,请将其存放在既安全又能在需要时供你(或你指定的恢复联系人)获取的位置。考虑制作多份副本并存放在不同的安全位置,以实现冗余。
基于文件的恢复密钥存储将恢复密钥保存为文本文件,你可以将其存储在另一驱动器、网络位置或云存储服务中。此方式很方便——你可以轻松复制或移动文件——但需要与任何敏感文件相同的安全考量。切勿将恢复密钥存储在你正在加密的同一驱动器上(显然,因为加密后你将无法访问它)。请将其存储在其他 U 盘、加密的云存储文件夹、访问受限的网络共享或内置硬盘上。考虑对恢复密钥文件本身使用文件加密或密码保护,以增加安全性。
在需要时取回恢复密钥取决于你的存储位置。对于 Microsoft 账户密钥,请从任何网页浏览器访问 https://account.microsoft.com/devices/recoverykey,并使用备份密钥时所用的同一 Microsoft 账户登录。你会看到与该账户关联的所有恢复密钥列表,包括密钥 ID,以便识别每个密钥属于哪个驱动器。对于 Azure AD 密钥,你的 IT 管理员可以通过 Azure 门户在 Azure Active Directory > 设备 > 选择设备 > 恢复密钥下取回。对于打印或基于文件的密钥,请找到你的备份,并使用 BitLocker 恢复界面上显示的密钥 ID 识别正确的密钥。
使用 BitLocker 加密的 Windows To Go
当你的 Windows To Go 驱动器受 BitLocker 保护后,与未加密驱动器相比,日常使用会多出几个步骤。了解这些步骤并优化工作流程,可确保安全不会不必要地影响你的工作效率。
预启动身份验证过程是你开机后与加密 Windows To Go 驱动器的第一次交互。从加密驱动器启动时,你会在 Windows 加载前看到 BitLocker 预启动界面。该界面显示驱动器标识符(帮助你确认解锁的是正确的驱动器),并提示输入密码。输入在 BitLocker 设置期间配置的密码,然后按 Enter。在某些系统上,你可能还会看到使用恢复密钥(如果你已将其保存到 U 盘)或暂时挂起 BitLocker(除故障排查外不建议使用)的选项。身份验证成功后,Windows 将继续正常启动过程。
对于现代系统,BitLocker 加密的性能影响通常很小。AES 加密/解密操作透明且高效地进行,对大多数操作通常只造成 5-15% 的性能开销。现代 CPU 包含 AES 加密的硬件加速,使典型生产力工作的性能影响几乎察觉不到。开机后的首次启动可能因预启动身份验证过程而稍长一些,通常增加 10-30 秒。在加密过程中(如果你在 Windows 已安装后才启用 BitLocker),你可能会注意到性能下降,因为驱动器在后台完成加密——如果你有时间紧迫的工作,请提前规划。
在不同电脑上解锁是 Windows To Go 用户的常见工作流程。无论从哪台电脑启动,你的 BitLocker 密码都有效——加密与驱动器绑定,而不是与主机系统绑定。这是有意设计的,并提供了让 Windows To Go 有价值的灵活性。不过,在从硬件配置差异很大的电脑启动时,你可能会遇到 BitLocker 恢复密钥提示。这是一项安全功能——BitLocker 检测硬件变化并要求额外身份验证,以确保驱动器未被移动到未经授权的系统。如果这种情况频繁发生,你可以使用“Resume-BitLockerKeyProtector”PowerShell cmdlet(以管理员身份运行)来减少受信任系统上的恢复提示。
挂起 BitLocker只应临时进行,并仅用于特定的故障排查目的。挂起会禁用驱动器的加密保护,使你的数据无需身份验证即可访问。Microsoft 提供此选项用于 BitLocker 干扰系统维护的情况,例如某些 BIOS/UEFI 更新、硬件故障排查或企业映像制作过程。要在 Windows To Go 驱动器上挂起 BitLocker,请打开提升的 PowerShell 或命令提示符,运行“manage-bde -protectors -disable C:”(将 C: 替换为你的系统驱动器号)。故障排查完成后,记得使用“manage-bde -protectors -enable C:”重新启用保护。切勿在可能丢失或被盗的便携驱动器上让 BitLocker 保持挂起状态。
管理多个加密驱动器需要有条理,如果你使用多个受 BitLocker 保护的存储设备。每个驱动器都有自己的密码和恢复密钥,如果驱动器很多,管理起来可能很麻烦。考虑使用密码管理器安全存储 BitLocker 密码,使其在你所有设备上都可用。对于恢复密钥,请确保知道哪个密钥属于哪个驱动器——BitLocker 包含一个密钥 ID,可帮助识别正确的密钥。一些组织通过 Azure AD 进行集中密钥管理,提供所有受 BitLocker 保护设备及其恢复密钥的统一视图。
从加密驱动器恢复数据是可能的,但需要正确的身份验证或恢复密钥。如果你的 Windows To Go 驱动器因损坏或其他问题而无法访问,Hasleo BitLocker Data Recovery 可以使用恢复密钥帮助你恢复文件。切勿尝试通过第三方“黑客”工具绕过 BitLocker 加密——这些通常是恶意软件,会危害你的数据和系统。如果你需要在非 Windows 系统上恢复 BitLocker 驱动器中的数据,Microsoft 的适用于 macOS 和 Linux 的 BitLocker 可以使用你的密码或恢复密钥解锁驱动器。
BitLocker 常见问题排查
虽然 BitLocker 是一项成熟可靠的技术,但用户偶尔会遇到需要排查的问题。了解常见问题及其解决方案有助于你快速解决问题,并保持对加密 Windows To Go 驱动器的访问。
意外出现 BitLocker 恢复密钥提示是用户最常遇到的问题之一。这些提示通常在 BitLocker 检测到重大硬件变化时出现,例如更换主板、CPU 或重大固件更新。如果看到意外的恢复密钥提示,请先确认你使用的是该驱动器对应的正确恢复密钥(检查密钥 ID)。如果你在家或受信任的环境中,且电脑硬件没有变化,问题可能与 BIOS/UEFI 更新、驱动程序变化或其他系统修改有关。为防止在常用电脑上频繁出现恢复提示,你可以在成功启动并通过身份验证后,在提升的命令提示符中运行“manage-bde -autounlock -enable C:”,将系统配置为信任该硬件平台。
忘记密码的情况需要使用恢复密钥重新获得访问权限。如果你忘记了 BitLocker 密码,请重启电脑并从 Windows To Go 驱动器启动。在 BitLocker 预启动界面,寻找使用恢复密钥代替密码的选项。如果你已将恢复密钥保存到 Microsoft 账户,可以从 https://account.microsoft.com/devices/recoverykey 取回。使用恢复密钥进入 Windows 后,应立即通过 BitLocker 驱动器加密控制面板创建新密码。考虑将密码更新为更容易记住的内容,或今后使用密码管理器来记住它。
加密后的性能问题通常很小,但在特定场景下可能出现。如果你发现性能明显下降,请先确保使用的是 USB 3.0 或更快连接——USB 2.0 连接可能难以承受加密开销。通过测试未加密文件传输的读写速度,检查 U 盘本身是否正常工作。一些质量较低或使用过度的驱动器可能正在失效,而加密会暴露潜在的性能问题。如果驱动器老化或出现故障迹象,请使用 WinToUSB 的克隆功能将 Windows To Go 迁移到新驱动器,并在新驱动器上重新启用 BitLocker。
加密后驱动器无法识别可能在几种情况下发生。如果加密的 Windows To Go 驱动器未出现在启动菜单或 BIOS/UEFI 启动选项中,请先确认驱动器已正确连接,并被电脑 BIOS/UEFI 识别为可启动设备。一些较旧的 BIOS 实现对从 GPT 分区驱动器启动的支持有限(BitLocker 通常需要 GPT)——创建时改用 MBR 分区方案可能解决此问题。如果驱动器在 Windows 中出现但显示为“已锁定”而你无法访问,请确保在预启动界面输入了正确的密码。如果驱动器显示为 RAW 或未格式化,这可能表明已损坏,需要专业数据恢复。
BitLocker 服务未运行错误会阻止正常的加密操作。如果你看到 BitLocker 服务未运行的消息,请启动进入 Windows To Go 驱动器并打开服务(services.msc)。找到“BitLocker Drive Encryption Service”,确保其启动类型设置为“Automatic”且服务正在运行。如果服务无法启动,请检查 Windows 事件查看器中的具体错误代码,以指导进一步的故障排查。在某些情况下,系统文件损坏可能需要修复安装或克隆到新驱动器。
恢复密钥不可用的情况很严重,但有时可以解决。如果你丢失了恢复密钥且无法访问驱动器,可选方案有限。请检查密钥是否仍可在你的 Microsoft 账户或 Azure AD 中找到——即使你认为没有保存过,也请登录并检查恢复密钥页面加以确认。企业用户请联系 IT 管理员——即使你没有直接访问权限,恢复密钥也可能存储在 Azure AD 中。作为最后的手段,如果驱动器曾在企业环境中使用,你组织的 IT 部门可能有恢复代理,无需你的个人恢复密钥即可解锁驱动器。如果没有任何恢复选项,加密数据实际上无法取回,这凸显了妥善管理密钥的极端重要性。
Windows To Go 的 BitLocker 最佳实践
有效实施 BitLocker 不仅仅是启用该功能——还需要遵循既定的最佳实践,在保持可用性的同时最大化安全性。以下建议可帮助你在避免常见陷阱的同时,从 BitLocker 获得最大的保护。
选择强密码是你的第一道防线。你的 BitLocker 密码应达到或超过标准密码准则:至少 8 个字符,最好 12 个或更多;混合使用大写和小写字母、数字和符号;避免字典单词、个人信息或常见模式。考虑使用由 4-5 个随机单词串联而成的密码短语——它们既容易记住,又能抵御暴力破解攻击。除非绝对必要,切勿与他人分享 BitLocker 密码,也切勿将其写在驱动器附近。使用密码管理器存储 BitLocker 密码,可确保你在需要时能够访问,同时不损害安全性。
定期验证恢复密钥可确保你在需要时能够访问驱动器。定期确认恢复密钥可访问——测试从 Microsoft 账户取回,或确认打印副本仍在存储位置。存储在 Azure AD 中的密钥可以通过 Azure 门户验证。如果你已有一段时间没有使用恢复密钥,这种验证尤为重要——你希望在紧急情况使其变得关键之前发现任何访问问题。设置日历提醒,每隔几个月检查一次恢复密钥的可访问性。
完全加密与仅已用空间的选择会影响安全性和性能。完全加密会加密驱动器上的每个扇区,包括以前删除的数据,即使使用数据恢复工具也能确保完整保护。仅已用空间加密只加密当前存放数据的空间——初始速度更快,对活动数据提供同等保护,但理论上可能留下已删除文件的痕迹。对于可能包含敏感信息的 Windows To Go 驱动器,完全加密是更安全的选择。对于数据受到严格控制且有严格删除规范的驱动器,仅已用空间可能提供实用的平衡。加密后,你可以通过 BitLocker 驱动器加密控制面板检查加密状态。
与其他安全措施集成可形成分层保护。BitLocker 保护静态数据——即驱动器断电或移除时的数据。将其与其他安全实践结合,实现全面保护:使用 Windows Hello 或 Windows Hello 企业版在 Windows 内进行额外身份验证;启用安全启动以防止未经授权的操作系统;保持 Windows 更新以防范漏洞;从不信任的网络连接时使用 VPN;即使短暂离开电脑也启用屏幕锁定;并使用终结点保护软件防范可能在系统运行时入侵的恶意软件。
事件响应规划让你为驱动器丢失或被盗这种不太可能但确实可能发生的情况做好准备。提前了解如何处理此类事件:向 IT 部门报告丢失(如果与业务相关);如果驱动器包含敏感或受监管数据,你可能负有法律报告义务;更改可能存储在驱动器上的任何密码;监控可能表明数据被访问的可疑活动;并考虑加密数据单独暴露是否可能造成危害(某些数据组合即使没有凭据也仍然敏感)。制定响应计划可以减少恐慌,并确保在最坏情况发生时采取适当行动。
驱动器生命周期管理包括在升级或淘汰 Windows To Go 驱动器时进行妥善处置。仅仅删除文件并不能从驱动器上清除所有数据,即使是 BitLocker 加密的驱动器,在处置前也应进行适当清理。Windows 包含“cipher /w:C:”命令(将 C: 替换为你的驱动器号),它会用模式覆盖可用空间,使数据恢复几乎不可能。为了完全安心,物理销毁或专业的驱动器销毁服务可确保无法恢复任何数据。如果你要迁移到新驱动器,请使用 WinToUSB 克隆你的加密驱动器到新硬件,同时保持 BitLocker 保护。
组织部署的文档和流程可确保一致的安全性。如果你要在整个组织中部署 BitLocker 加密的 Windows To Go 驱动器,请记录恢复密钥管理、用户培训要求和事件响应的标准操作流程。考虑使用组策略在所有 Windows To Go 驱动器上强制实施一致的 BitLocker 设置。培训用户正确处理密码和恢复密钥,并为员工离职或丢失驱动器制定明确的流程。定期审计可以验证驱动器仍处于加密状态,且恢复密钥已妥善存储。
常见问题(FAQ)
A: 不需要,Windows To Go 以“compatible mode”使用 BitLocker,无需 TPM。这允许驱动器在任何电脑上启动,无论是否有 TPM。身份验证基于密码而非硬件。
A: Microsoft 建议保存到你的 Microsoft 账户(个人使用)或 Azure Active Directory(企业使用)。这样可以从任何联网设备取回密钥。其他选项包括打印密钥或保存到另一驱动器上的文件。
A: Windows 家庭版不包含内置 BitLocker,但你可以使用 Hasleo BitLocker Anywhere 等第三方工具加密 Windows To Go 驱动器。它提供与 Microsoft BitLocker 相同的 AES-256 加密。
A: BitLocker 会检测硬件变化,在配置差异较大的电脑上启动时可能要求恢复密钥。这是一项安全功能,确保驱动器未被移动到未经授权的系统。
A: 支持 AES-NI 的现代 CPU 性能开销很小(5-15%)。建议使用 USB 3.0 或更快连接。初始加密可能会降低性能,但之后的正常使用几乎不受影响。
总结
BitLocker 加密将你的 Windows To Go 驱动器从便捷的便携工作区转变为安全的计算环境,即使物理驱动器丢失或被盗也能保护你的数据。BitLocker 与 Hasleo WinToUSB 的集成使没有深厚技术知识的用户也能使用加密,而强大的底层技术即使对最敏感的数据也能提供企业级安全。
成功实施 BitLocker 的关键在于了解要求、在创建 Windows To Go 期间或之后正确配置加密,以及保持良好的密码和恢复密钥管理实践。具备这些要素后,你就可以享受 Windows To Go 的全部灵活性——在任何地方、任何电脑上工作——同时确信你的数据受到保护,免遭未经授权的访问。
无论你是处理机密客户信息的商务人士、受隐私法规约束的医疗工作者,还是只是重视个人隐私的人,BitLocker 都能为你的便携版 Windows 环境提供必要的保护。花时间正确配置并了解 Windows To Go 驱动器上的 BitLocker——如果你将来需要依赖这种保护,未来的你会感谢自己。
下载 Hasleo WinToUSB,立即创建你自己的 BitLocker 加密 Windows To Go 驱动器,无论走到哪里都让你的便携系统保持安全。